Kohorten für die Energiewirtschaft

Security im Energiesektor gemeinsam umsetzen

In einer Kohorte setzen mehrere Unternehmen der Energiewirtschaft dasselbe Security-Thema gleichzeitig um, jedes an seinen eigenen Systemen. Mit festem Rhythmus, erfahrenen Expert*innen und Kolleg*innen, die vor denselben Fragen stehen.

  • Für Energieversorger und ihre Lieferkette
  • In 6 bis 12 Wochen messbar weiter
  • ¼ bis ⅔ der Kosten eines Beratungsprojekts
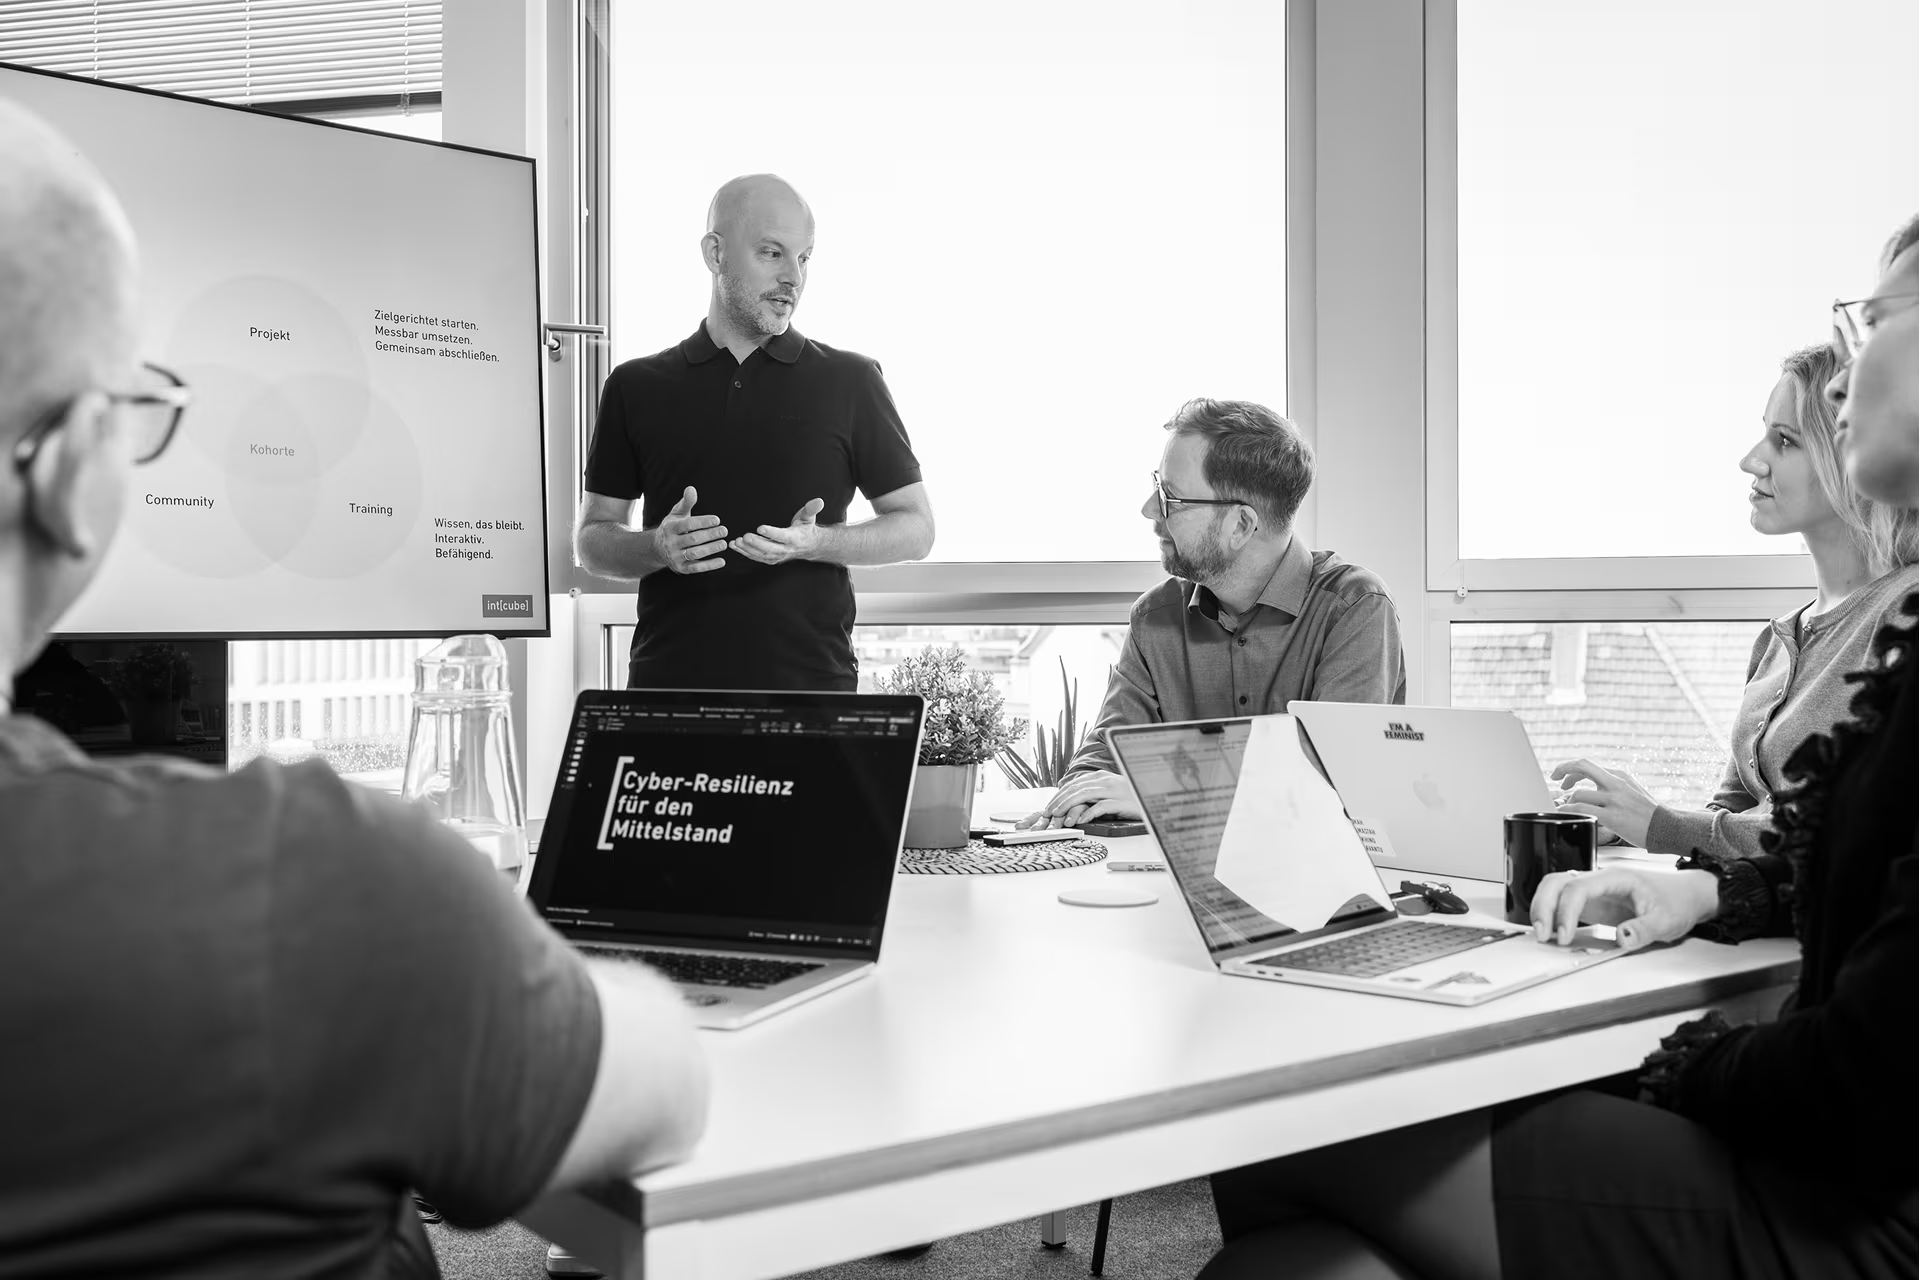
Gruppe von intcube-Mitarbeitenden im Austausch über Security-Kohorten für die Energiewirtschaft

NIS2 trifft auch die Lieferkette.

Kleine Firmen in der Lieferkette regulierter Unternehmen aus dem KRITIS-Bereich müssen oft NIS2-Anforderungen umsetzen, auch wenn sie selbst nicht reguliert sind.

Mit der dena haben wir eine NIS-2 Roadmap entwickelt: eine Handreichung für Start-ups und kleine Unternehmen der Energiewirtschaft, die als Dienstleister oder Zulieferer mit regulierten Unternehmen arbeiten.

Am Wissen fehlt es dabei selten. Es fehlt an Zeit, an Personal und an Budget, und Einzelberatung für jedes Unternehmen ist teuer.

  • NIS2 in der Lieferkette

  • Knappe Ressourcen

  • Teure Einzelberatung

Die dena NIS2-Roadmap: sechs Etappen

Im Pilot-Mentoring der dena (Q2 bis Q3 2025) haben Start-ups und kleine Unternehmen der Energiewirtschaft in neun Gruppensitzungen gemeinsam gelernt und geübt: kompaktes Wissen, moderierter Austausch unter Peers, Fragerunden mit Expert*innen, Mini-Workshops und Rollenspiele. Daraus ist die Roadmap entstanden. Geschrieben hat sie int[cube] gemeinsam mit Cyber Policy Haus, wissenschaftlich begleitet von der Gesellschaft für Informatik, herausgegeben von der Deutschen Energie-Agentur (dena).

  • Endgegner Einkauf: verstehen, was Auftraggeber erwarten, den eigenen Geltungsbereich festlegen und realistische Nachweise vorbereiten, statt im Fragebogen-Marathon zu stecken.
  • Krisenkommunikation: die Reputation auch im Krisenfall schützen, mit klarer, offener Kommunikation und gezieltem Stakeholder-Management; mit Übung.
  • Sichere Software: was NIS2 für Softwareeinkauf und Softwareentwicklung bedeutet, und Schwachstellenmanagement aus Sicht der Entwicklung.
  • Asset Management: ein aktuelles Inventar der IT- und Informationswerte und ihrer Beziehungen als Grundlage jeder Sicherheitsentscheidung.
  • Risikomanagement: Gefahren nach dem Allgefahrenansatz erkennen, bewerten und priorisieren, damit die Maßnahmen zu den Risiken passen.
  • Incident Readiness: Vorbereitung, Erstmaßnahmen und Eskalation, angelehnt an ISO 27035, IT-Grundschutz und NIST SP 800-61.

Die Roadmap ist frei verfügbar (CC BY 4.0): dena NIS2-Roadmap für Energie-Start-ups (PDF), Übersicht auf der Seite der dena.

Von der Roadmap zur Kohorte

Die Roadmap zeigt den Weg. In einer Kohorte gehen ihn mehrere Unternehmen gleichzeitig: Jedes setzt eine Etappe an den eigenen Systemen um, mit wöchentlichen Terminen, einem festen Ziel nach 6 bis 12 Wochen und Kolleg*innen, die vor denselben Fragen stehen. Bei Incident Readiness heißt das zum Beispiel: Alle erstellen ein Playbook und testen es am Ende in Tabletop-Übungen. Bei Endgegner Einkauf liegen am Ende die Nachweise bereit, nach denen Ihre Kunden fragen.

Ein Thema, viele Unternehmen, ein gemeinsamer Fahrplan

Für eine Kohorte eignen sich Themen, bei denen jedes Unternehmen sofort loslegen kann, ohne erst etwas zu kaufen, und deren Ergebnis direkt auf die Resilienz einzahlt.

Bewährt haben sich bisher unter anderem Attack Surface Management, Incident Response Readiness, Krisenkommunikation und NIS2-Readiness (welche Themen sich eignen). Wie eine Kohorte allgemein abläuft, steht auf der Seite Unconsulting in Kohorten.

Mit Kohorten von int[cube]

Messbare Ergebnisse

z. B. –68 % externe Angriffsfläche in 8 Wochen

Klare Struktur

Strukturierter Fahrplan mit Start, Ziel & konkretem Fortschritt

Wissensaufbau

Eigenes Team befähigen statt Beratung einkaufen

Ressourceneffizienz

¼ bis ⅔ der Kosten eines Beratungsprojekts

Peer-Vernetzung

Austausch & gemeinsames Lernen in der Kohorte

Gemeinsam zu mehr Cybersicherheit – das motiviert, funktioniert und liefert messbare Ergebnisse.

NIS-2 Roadmap

mit der dena

„Mit der NIS-2 Roadmap haben wir Neuland betreten und eine Handreichung für Unternehmen der Energiewirtschaft geschaffen. […] Das Ergebnis hat unsere Erwartungen deutlich übertroffen.“ Friederike Wenderoth, Teamleiterin Energieinfrastruktur (dena)

Häufige Fragen

Für wen sind Kohorten in der Energiewirtschaft gedacht?

Für Energieversorger und für Unternehmen in ihrer Lieferkette, insbesondere kleine Firmen, die als Zulieferer regulierter Unternehmen aus dem KRITIS-Bereich NIS2-Anforderungen umsetzen müssen.

Was ist die dena NIS2-Roadmap?

Eine frei verfügbare Handreichung der Deutschen Energie-Agentur (dena) für Start-ups und kleine Unternehmen der Energiewirtschaft, die nicht direkt unter NIS2 fallen, aber mit regulierten Unternehmen zusammenarbeiten. Sie führt in sechs Etappen durch Einkauf, Krisenkommunikation, sichere Software, Asset Management, Risikomanagement und Incident Readiness. int[cube] hat sie mit Cyber Policy Haus und der Gesellschaft für Informatik entwickelt (Stand August 2025).

Wie lange dauert eine Kohorte?

Je nach Thema 6 bis 12 Wochen, mit einem festen Fahrplan von Start bis Ziel und wöchentlichen Terminen.

Was kostet eine Kohorte im Vergleich zu klassischer Beratung?

Weil sich die Zeit der Expert*innen auf die Gruppe verteilt, kostet eine Kohorte pro Unternehmen je nach Thema, Dauer und Teilnehmendenzahl zwischen einem Viertel und zwei Dritteln eines Beratungsprojekts.

Hinweis: Diese Seite und unsere Leistungen sind keine Rechtsberatung. Fragen zur rechtlichen Auslegung von NIS2 und BSIG klären Sie bitte mit Ihren Rechtsberater*innen.

Gehen Sie keine unnötigen Risiken ein.

Buchen Sie ein Gespräch mit David Fuhr und erfahren Sie, wie Sie mit Kohorten Ihre Cybersicherheit in 6 bis 12 Wochen messbar verbessern.

Jetzt Gespräch buchen

Fragen vorab? Schreiben Sie uns!

David Fuhr

Founding Partner und CTO