IT Post-Merger-Integration für M&A

Nach dem Closing sicher integrieren

Wir integrieren die IT übernommener Unternehmen vollständig und mit Fokus auf Security, damit der Deal seinen Wert entfaltet, ohne neue Einfallstore zu öffnen.

  • Day-1-Readiness und 100-Tage-Plan
  • Vollständige IT-Integration mit Security-Fokus
  • Auch für Carve-outs und Buy-and-Build
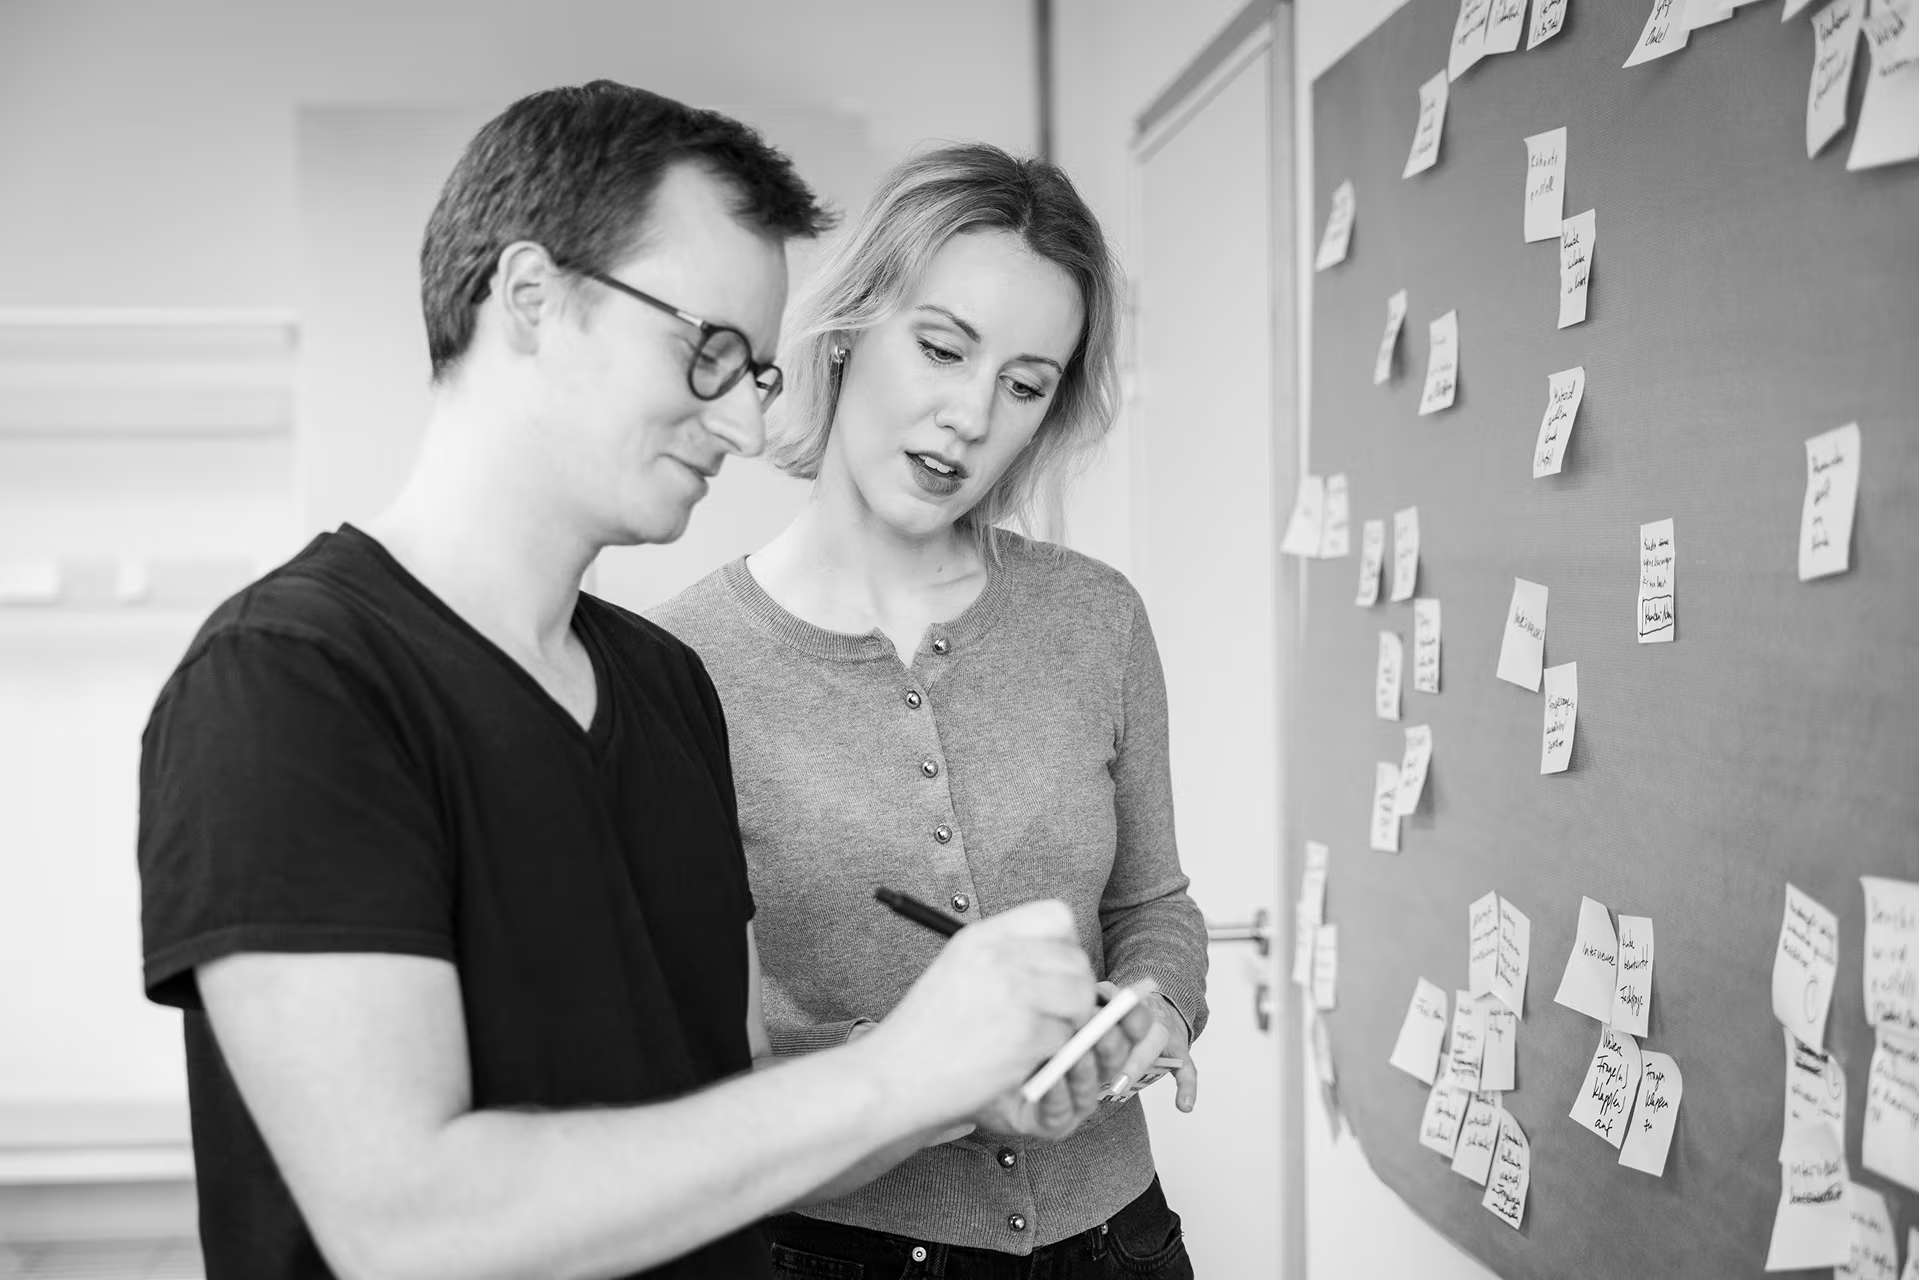
Zwei Mitarbeitende von intcube bei einem Workshop mit Post-its an der Wand

Mit dem Closing übernehmen Sie auch die IT und ihre Risiken.

Netze werden verbunden, Konten zusammengeführt und Anwendungen abgelöst, oft unter Zeitdruck und mit Übergangsvereinbarungen (TSA). Gerade kurz nach einer Übernahme steigen die Angriffe auf das übernommene Unternehmen, und jede ungeprüfte Verbindung kann Risiken aus dem Add-on in die gesamte Gruppe tragen.

Wir verbinden die vollständige IT-Integration mit unserer Cybersecurity-Expertise: Infrastruktur, Anwendungen, Organisation und Verträge werden zusammengeführt, und Security ist von Anfang an Teil des Plans.

Aufbauend auf den Ergebnissen der Due Diligence entsteht ein klarer Integrationsplan mit Reihenfolge, Kosten und Verantwortlichen. So erreicht die Integration ihre Synergieziele, ohne die Sicherheit der Gruppe zu schwächen.

  • Integration als Angriffsfenster

  • Ungeprüfte Verbindungen zwischen Netzen

  • Verzögerte Synergien und doppelte Kosten

Vollständig integrieren, sicher ab Tag 1

Was muss am ersten Tag funktionieren und abgesichert sein? In welcher Reihenfolge werden Netze, Identitäten und Anwendungen zusammengeführt? Welche Systeme werden abgelöst, welche Verträge gekündigt? Und welche Mindeststandards gelten, bevor ein Unternehmen an die Gruppe angeschlossen wird?

Wir planen und setzen die Integration um, allein oder gemeinsam mit Partnern wie Code & Co. und ERNW.

Mit der IT-Post-Merger-Integration von int[cube]:

Day-1-Readiness

Zugänge, Kommunikation, Notfallkontakte und Mindest-Security, bevor Netze verbunden werden

Integrationsplan und 100-Tage-Plan

Reihenfolge, Abhängigkeiten, Kosten und Verantwortliche, aufbauend auf der Due Diligence

Identitäten, Netze und Anwendungen

Verzeichnisse und Konten zusammenführen, Netze sicher koppeln, doppelte Systeme ablösen

Security-Baseline für die Gruppe

Einheitliche, messbare Mindeststandards für alle Gesellschaften, auch für künftige Add-ons.

Carve-outs und TSA-Exit

Eigenständige IT und Security für abgespaltene Einheiten, rechtzeitig vor dem Ende der Übergangsvereinbarungen.

Integration, die Wert schafft und die Gruppe nicht angreifbarer macht.

Security von Anfang an

Wir integrieren mit dem Blick von Angreifern: Jede Verbindung, jeder Zugang und jede Übergangslösung wird auf Risiken geprüft, bevor sie live geht.

01

Direkt aus der Due Diligence

Wer die Due Diligence gemacht hat, kennt Schwachstellen und Red Flags bereits. Der Integrationsplan setzt genau dort an, ohne neue Bestandsaufnahme.

01

Starkes Partnernetzwerk

Für Tech- und Produktthemen arbeiten wir mit Code & Co., für Incident Response und komplexe technische Security mit ERNW und mit weiteren Partnern.

01

Planen Sie die Integration schon vor dem Closing.

Jetzt Cybersicherheit stärken

Sichern Sie den Wert Ihres Deals nach dem Closing

Wir verbinden IT-Integration und Cybersecurity zu einem Plan, der Synergien liefert und die Gruppe sicherer macht.

Mit int[cube] als Partner

  • integrieren Sie die IT vollständig, mit Security als festem Bestandteil
  • starten Sie am ersten Tag mit klaren Zugängen und einer Mindest-Security
  • nutzen Sie die Erkenntnisse aus der Due Diligence direkt für die Integration
  • haben Sie für Carve-outs und Buy-and-Build einen wiederholbaren Ablauf

Häufige Fragen

Was ist IT Post-Merger-Integration?

Die Zusammenführung der IT eines übernommenen Unternehmens mit der des Käufers oder der Gruppe nach dem Closing: Infrastruktur, Netze, Identitäten, Anwendungen, Organisation und Verträge. int[cube] begleitet die vollständige IT-Integration mit Fokus auf Security.

Wann sollte die IT-Integration geplant werden?

Vor dem Closing. Die Ergebnisse der Due Diligence liefern die Grundlage; zum Closing sollten die Day-1-Maßnahmen und ein 100-Tage-Plan stehen.

Was unterscheidet IT-PMI von der IT Due Diligence?

Die Due Diligence bewertet vor dem Kauf, was an IT und Cyberrisiken übernommen wird. Die Post-Merger-Integration setzt nach dem Closing um, was daraus folgt. Einen Vergleich der Due-Diligence-Arten gibt es auf Englisch: Cyber vs IT vs Tech Due Diligence.

Unterstützt int[cube] auch Carve-outs?

Ja. Bei Carve-outs bauen wir eigenständige IT und Security für die abgespaltene Einheit auf und lösen die Übergangsvereinbarungen (TSA) rechtzeitig ab.

Arbeitet int[cube] allein oder mit Partnern?

Beides, je nach Umfang: allein oder gemeinsam mit Partnern wie Code & Co. für Technologie und Produkt und ERNW für Incident Response und komplexe technische Security. Mehr zu unseren Partnern.

Wie passt die Integration in den gesamten Investment-Lebenszyklus?

Sie ist der Schritt zwischen Due Diligence und Haltephase. Wie wir Private-Equity-Firmen vom Scouting bis zum Exit begleiten, zeigt unsere Seite Cybersecurity für Private-Equity-Firmen.

Integrieren ohne neue Risiken

Buchen Sie ein Gespräch mit Dror-John Röcher und erfahren Sie, wie Ihre nächste Integration sicher gelingt.

Jetzt Gespräch buchen

Fragen vorab? Schreiben Sie uns!

Dror-John Röcher

Founding Partner und CEO